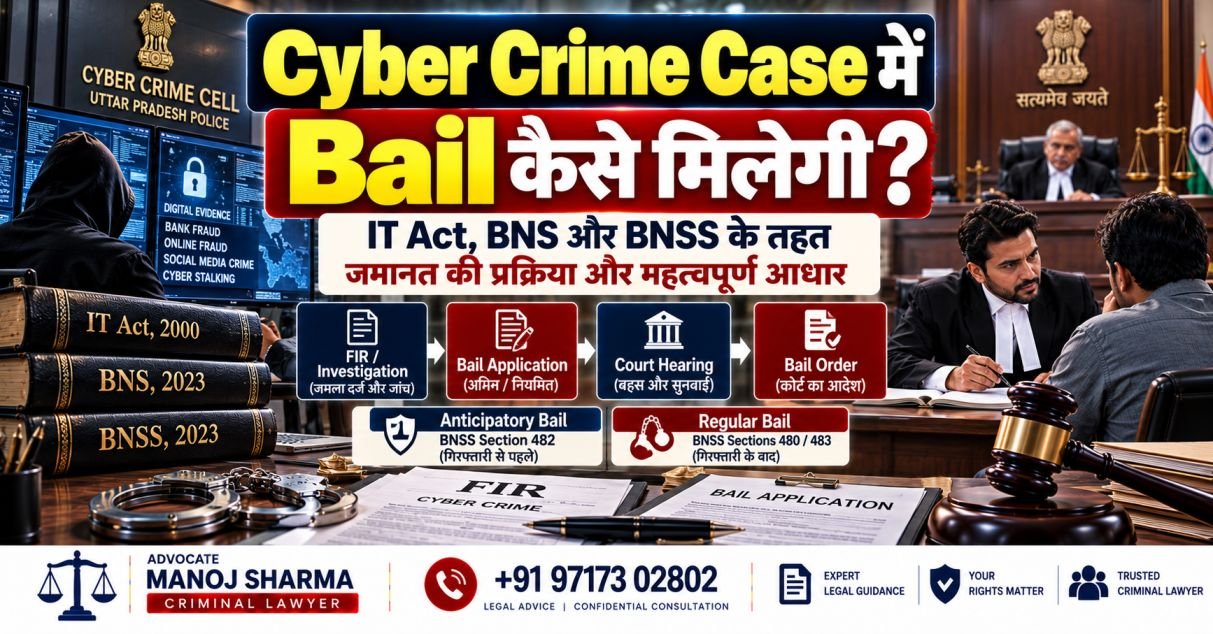
Cyber Crime की FIR में अक्सर आरोपी के सामने सबसे पहली परेशानी यही होती है कि FIR में एक साथ Information Technology Act, BNS और कभी-कभी दूसरी गंभीर धाराएँ लगा दी जाती हैं। इसके बाद केवल “Cyber Crime है, इसलिए Bail मुश्किल होगी” सोच लेना कानूनी स्थिति को बहुत सरल बना देना है।
वास्तविक स्थिति इससे अधिक सूक्ष्म है।
किसी Cyber Crime Case में Bail का सवाल उठते ही सबसे पहले यह देखना पड़ता है कि FIR में कौन-कौन सी धाराएँ लगी हैं, आरोपी किस stage पर है, गिरफ्तारी हुई है या नहीं, और यदि गिरफ्तारी की गई है तो उसकी आवश्यकता कानून के अनुसार थी या नहीं।
इसके बाद Court का ध्यान आरोपी की specific role पर जाता है—क्या वह alleged fraud में वास्तविक रूप से शामिल था, केवल किसी workplace पर मौजूद था, किसी bank account का holder था, technical employee था, या prosecution के पास उसके विरुद्ध कोई specific digital या financial material है।
इसलिए Cyber Crime Bail को समझने का सही रास्ता “एक-दो bail grounds” से नहीं, बल्कि पूरे procedural और evidentiary chain को समझने से शुरू होता है।
Cyber Crime Case में Bail कैसे मिलेगी? सबसे पहले यह समझिए कि मामला किस Stage पर है
Cyber Crime Case में Bail का पहला सवाल यह नहीं है कि “कौन-सा ground लगाएँ?” बल्कि यह है कि मामला इस समय किस procedural stage पर है।
क्योंकि गिरफ्तारी से पहले की स्थिति और गिरफ्तारी के बाद की स्थिति में उपलब्ध legal remedy अलग हो सकती है।
मान लीजिए Cyber Crime की FIR दर्ज हो गई है, लेकिन आरोपी अभी गिरफ्तार नहीं हुआ। ऐसी स्थिति में उसे यह देखना होगा कि क्या तत्काल गिरफ्तारी की वास्तविक आशंका है और यदि है तो anticipatory bail की आवश्यकता है या नहीं।
दूसरी स्थिति में Police आरोपी को BNSS Section 35(3) का notice देकर investigation में उपस्थित होने के लिए कह सकती है। ऐसे मामले में notice की nature और उसके compliance का महत्व समझना जरूरी है; केवल FIR दर्ज हो जाना अपने-आप यह नहीं बताता कि हर स्थिति में तुरंत arrest किया जाना ही चाहिए। Supreme Court ने January 2026 में Section 35 के संदर्भ में arrest और notice के बीच इस distinction को विशेष रूप से स्पष्ट किया है।
तीसरी स्थिति वह है जब आरोपी गिरफ्तार हो चुका है और Court के सामने custody/remand का प्रश्न है। तब सवाल regular bail का बनता है।
चौथी स्थिति में investigation substantially complete हो चुकी हो, charge-sheet दाखिल हो चुकी हो और आरोपी फिर भी custody में हो। उस stage पर Court के सामने continued detention की आवश्यकता का प्रश्न अलग तरीके से उठता है।
इसलिए Cyber Bail में पहला practical exercise यह होना चाहिए:
FIR हुई है → Notice आया है या नहीं → Arrest हुआ है या नहीं → Custody किस stage पर है → Investigation किस stage पर है।
यही आगे की पूरी bail strategy तय करता है।
क्या आपको Anticipatory Bail चाहिए या Regular Bail? Cyber Case में सही Bail Remedy कैसे तय होती है?
यह distinction केवल terminology का नहीं है।
यदि आरोपी गिरफ्तार नहीं हुआ है, लेकिन उसे reasonable apprehension है कि Cyber Crime FIR में उसे गिरफ्तार किया जा सकता है, तो anticipatory bail का प्रश्न आता है। BNSS में इसके लिए Section 482 का statutory framework है।
लेकिन यदि आरोपी गिरफ्तार होकर custody में आ चुका है, तो मामला regular bail की ओर जाता है। BNSS Section 480 Magistrate के सामने bail की व्यवस्था करता है, जबकि Section 483 High Court या Court of Session को bail के संबंध में special powers देता है।
इसलिए किसी Cyber Crime FIR में केवल “Bail Application” कह देना पर्याप्त नहीं है। पहले यह देखना जरूरी है कि application किस procedural स्थिति के लिए है।
एक practical distinction
Arrest से पहले:
क्या गिरफ्तारी की आवश्यकता और apprehension दोनों वास्तविक हैं?
Arrest के बाद:
क्या आरोपी को custody में बनाए रखना अभी भी आवश्यक है?
यहीं से एक महत्वपूर्ण बात सामने आती है—Cyber Crime में arrest और bail को दो completely अलग घटनाओं की तरह नहीं देखा जा सकता।
अगर कानून पहले ही यह मांग करता है कि कुछ परिस्थितियों में arrest से पहले notice और necessity का test पूरा हो, तो defence के लिए arrest की legality और necessity भी महत्वपूर्ण हो सकती है।
यही कारण है कि Cyber Bail की चर्चा Section 35 से अलग करके नहीं की जानी चाहिए।
Cyber FIR में लगी धाराएँ ही Bail का पहला कानूनी Filter क्यों हैं?
“Cyber Crime” अपने-आप में कोई एक single offence नहीं है।
एक FIR में अलग-अलग factual allegations के आधार पर अलग-अलग statutes और sections लग सकते हैं। इसलिए Bail की स्थिति समझने के लिए FIR की exact sections और उनका punishment structure पढ़ना सबसे पहला substantive step है।
उदाहरण के लिए, FIR में Information Technology Act की कोई धारा लगी हो सकती है, लेकिन उसी FIR में BNS की cheating, personation या forgery से संबंधित धारा भी लगी हो सकती है।
अब यदि कोई व्यक्ति केवल IT Act की धारा देखकर यह निष्कर्ष निकाल ले कि offence bailable है, तो वह अधूरा निष्कर्ष होगा।
Court को पूरी FIR देखनी होगी:
- कौन-सा offence alleged है?
- उसकी maximum punishment क्या है?
- वह bailable है या non-bailable?
- कौन-सी Court उसे try करेगी?
- क्या दूसरी धाराएँ bail position को बदल रही हैं?
- accused के विरुद्ध वास्तव में कौन-सा role alleged है?
यानी Cyber Crime में पहला bail filter है:
“FIR में Cyber Crime लिखा है या नहीं” नहीं, बल्कि “कौन-से specific offences लगाए गए हैं?”
यही कारण है कि आगे IT Act और BNS की धाराओं को अलग-अलग समझना जरूरी हो जाता है।
IT Act की धारा 66C और 66D लगी हों तो क्या Bail मिलना आसान होता है? BNS जुड़ने पर स्थिति कैसे बदलती है?
Information Technology Act की Sections 66C और 66D Cyber Crime FIRs में अक्सर दिखाई देती हैं।
Section 66C identity theft से संबंधित है और इसमें electronic signature, password या किसी अन्य unique identification feature के fraudulent या dishonest use की बात है। Section 66D computer resource या communication device का उपयोग करके cheating by personation से संबंधित है। दोनों sections में maximum punishment तीन वर्ष तक है।
IT Act में Section 77B का महत्व यहाँ आता है, क्योंकि तीन वर्ष की punishment वाले offences के संबंध में bailability का statutory framework दिया गया है।
लेकिन यहीं एक महत्वपूर्ण trap है।
यदि FIR में IT Act Section 66C/66D के साथ BNS की ऐसी धारा भी लगी है जो non-bailable offence बनाती है, तो केवल IT Act की bailability देखकर पूरे case को bailable मानना सही नहीं होगा।
यानी practical question यह नहीं है:
“क्या 66C या 66D bailable है?”
बल्कि:
“पूरी FIR में कौन-कौन से offences हैं और उनमें से किसी की bail classification क्या है?”
इसीलिए Cyber Crime Bail में IT Act और BNS को अलग-अलग पढ़कर फिर उनकी combined effect देखना जरूरी है।
BNS की धारा 318(4), 319 और Forgery वाली धाराएँ जुड़ने से Cyber Bail का मामला कैसे बदल जाता है?
Cyber fraud की कई FIRs में आरोप केवल computer resource के misuse तक सीमित नहीं रहते। यदि prosecution का case यह है कि आरोपी ने deception के माध्यम से किसी व्यक्ति से property या money deliver करवाया, तो BNS की cheating provisions सामने आ सकती हैं।
BNS Section 318(4) में cheating करके dishonestly किसी व्यक्ति से property deliver करवाने जैसी स्थिति के लिए punishment seven years तक और fine है। Section 319 cheating by personation से संबंधित है और उसकी sub-section (2) में punishment five years तक है।
यहीं Cyber Bail का एक महत्वपूर्ण legal distinction सामने आता है:
Maximum punishment सात वर्ष तक होना और offence का bailable होना एक ही बात नहीं है।
इसलिए केवल यह कहना कि “सजा सात साल से ज्यादा नहीं है, इसलिए bail आसान है” सही legal test नहीं है।
Cyber FIR में यदि BNS की ऐसी धारा जुड़ी है जो offence को non-bailable बनाती है, तो आरोपी को उस classification के अनुसार bail seek करनी होगी।
और अगर FIR में forgery, conspiracy या कोई aggravated provision भी जोड़ी गई है, तो Court केवल IT Act section को देखकर bail application decide नहीं करेगी। पूरी accusation structure और आरोपी की alleged role देखी जाएगी।
इस stage पर एक experienced defence lawyer का पहला काम इसलिए यह होना चाहिए कि FIR की प्रत्येक relevant section का bail character अलग से verify करे और फिर पूरी FIR की combined position समझे।
Arrest से पहले BNSS Section 35 का सवाल क्यों Bail से भी पहले आता है?
यह Cyber Crime Bail का सबसे महत्वपूर्ण procedural point है—खासकर उन मामलों में जहाँ alleged offences की punishment सात वर्ष तक है।
BNSS Section 35 Police को कुछ circumstances में बिना warrant arrest की power देता है, लेकिन statutory framework में arrest की आवश्यकता से संबंधित conditions भी हैं। Section 35 में notice of appearance का mechanism भी मौजूद है।
Supreme Court ने Satender Kumar Antil v. Central Bureau of Investigation के January 2026 proceedings में Section 35 के operation को लेकर महत्वपूर्ण clarification दिया। Court ने यह स्पष्ट किया कि notice compliance की स्थिति में police officer केवल routine basis पर arrest नहीं कर सकता; यदि बाद में arrest आवश्यक समझी जाती है तो उसके लिए reasons recorded होने चाहिए। Court ने यह भी स्पष्ट किया कि notice का non-compliance भी अपने-आप automatic arrest का आदेश नहीं बन जाता।
इसका Cyber Crime cases में practical importance बहुत ज्यादा है।
क्योंकि बहुत से cyber allegations में sections ऐसी होती हैं जिनकी maximum punishment seven years तक हो सकती है। ऐसे मामले में defence को केवल यह नहीं पूछना चाहिए:
“अगर arrest हुआ तो bail कैसे मिलेगी?”
बल्कि उससे पहले यह भी पूछना चाहिए:
“क्या इस stage पर arrest की आवश्यकता statutory test के अनुसार दिखाई भी जा रही है?”
यहीं bail litigation और arrest jurisprudence एक-दूसरे से जुड़ते हैं।
Section 35 का Notice मिल गया है तो क्या Arrest फिर भी हो सकता है?
हाँ—लेकिन इसे दो extremes में नहीं समझना चाहिए।
यह कहना गलत होगा कि:
“Section 35 का notice मिल गया, इसलिए अब arrest कभी नहीं हो सकता।”
और यह कहना भी उतना ही गलत होगा:
“Notice आया है तो अगली बार police कभी भी arrest कर सकती है।”
कानून का actual position बीच में है।
Supreme Court ने 2026 में स्पष्ट किया कि यदि व्यक्ति notice का पालन करता है और investigation में cooperate करता रहता है, तो Section 35(5) के framework के अनुसार police officer को arrest के लिए अलग statutory satisfaction और recorded reasons की आवश्यकता होगी। इसी तरह notice का पालन न करना भी अपने-आप automatic arrest का परिणाम नहीं है; arrest की necessity पर statutory discretion फिर भी लागू होती है।
इसलिए Cyber Crime में Section 35 notice मिलने के बाद accused के लिए practical approach यह होना चाहिए कि वह:
- notice को ignore न करे;
- investigation में cooperation की position clear रखे;
- अपने documents और relevant explanation को व्यवस्थित रखे;
- और यदि arrest की वास्तविक apprehension हो, तो appropriate legal remedy पर समय रहते विचार करे।
लेकिन इसका अर्थ यह नहीं कि हर notice में anticipatory bail automatically maintainable या आवश्यक ही होगी। उसकी आवश्यकता FIR की sections, facts, police conduct और arrest apprehension पर depend करेगी।
अगर Arrest हो चुका है तो Regular Bail में Court सबसे पहले आरोपी की क्या भूमिका देखती है?
यहीं से Cyber Bail का substantive हिस्सा शुरू होता है।
Cyber Crime में Court के सामने अक्सर एक बड़ा difference होता है:
“आरोपी उस जगह मौजूद था”
और
“आरोपी ने alleged cyber fraud में भाग लिया था।”
दोनों बातें एक नहीं हैं।
मान लीजिए Police किसी alleged online fraud operation से कई लोगों को गिरफ्तार करती है। उनमें कोई employee हो सकता है, कोई technical support person, कोई caller, कोई account operator और कोई ऐसा व्यक्ति जिसके बारे में prosecution mastermind या beneficiary होने का आरोप लगाती है।
इन सबकी bail position एक जैसी नहीं होगी।
Court को accused की specific role के बारे में material देखना होगा।
उदाहरण के लिए:
- क्या उसने victim से बात की?
- क्या उसने fraudulent communication भेजी?
- क्या उसने account operate किया?
- क्या उसके credentials इस्तेमाल हुए?
- क्या उसने money transfer कराया?
- क्या उसे proceeds का benefit मिला?
- क्या उसने कोई document या SIM उपलब्ध कराया?
- क्या उसके device से alleged offence का specific material मिला?
- या उसका connection केवल workplace, account ownership या किसी दूसरे accused के statement तक सीमित है?
Lucknow Bench के 2026 के cyber-bail decisions में भी alleged cyber operation में individual role, specific complicity, recovery और further custodial necessity जैसे factors पर ध्यान दिया गया है। इसलिए केवल यह कहना कि “Cyber Crime बहुत serious है” bail analysis को पूरा नहीं करता; Court को उस seriousness के भीतर इस particular accused का actual connection भी देखना पड़ता है।
यहीं से अगला सवाल स्वाभाविक रूप से पैदा होता है:
अगर prosecution कहती है कि fraud का पैसा आरोपी के bank account में आया था, तो क्या केवल उस financial entry से उसकी role तय हो जाती है?
Cyber Fraud का पैसा आरोपी के Bank Account में आया हो तो क्या इससे Bail रुक जाती है?
Cyber Crime cases में prosecution का सबसे महत्वपूर्ण material कई बार money trail होता है।
मान लीजिए किसी victim से fraud करके पैसा लिया गया और वह amount किसी आरोपी के bank account में पहुंच गया। अब prosecution यह कह सकती है कि आरोपी केवल account holder नहीं था, बल्कि उसने alleged fraud में financial role निभाया।
लेकिन Bail Court के सामने केवल यह सवाल नहीं होता कि:
“क्या पैसा इस account में आया था?”
असली सवाल आगे जाता है:
“उस account को किसने control किया, transaction किसने कराया, आरोपी को उस transaction की जानकारी थी या नहीं, पैसा आगे कहाँ गया और prosecution के पास आरोपी की conscious participation दिखाने के लिए और क्या material है?”
इसलिए bank entry महत्वपूर्ण evidence हो सकती है, लेकिन उसका legal meaning उसके surrounding facts से तय होगा।
उदाहरण के लिए Court यह देख सकती है:
- account किसके नाम था;
- account वास्तव में कौन operate करता था;
- mobile number और SIM किसके control में थे;
- ATM, UPI या internet banking credentials किसके पास थे;
- fraud amount आने के बाद क्या हुआ;
- amount तुरंत दूसरे accounts में transfer हुआ या नहीं;
- आरोपी को commission या कोई अन्य benefit मिला या नहीं;
- accused और alleged fraud के बीच communication का कोई material है या नहीं;
- और क्या prosecution के पास केवल account entry है या उससे आगे भी independent material मौजूद है।
यहीं एक महत्वपूर्ण distinction सामने आता है:
Bank account में पैसा आना एक incriminating circumstance हो सकता है; लेकिन उस circumstance का weight इस बात पर निर्भर करेगा कि prosecution उससे accused की knowledge, control और participation की कितनी स्पष्ट chain बनाती है।
इसलिए defence को केवल “मैंने fraud नहीं किया” कहने के बजाय transaction की पूरी factual chain पर जवाब तैयार करना पड़ता है।
और prosecution के लिए भी केवल bank statement दिखा देना हमेशा पूरी कहानी नहीं बनाता। उसे Court के सामने यह समझाना पड़ सकता है कि उस transaction का आरोपी की alleged criminal activity से वास्तविक संबंध क्या है।
Mobile, Laptop, SIM, WhatsApp या Digital Device मिलने से Bail क्यों अपने-आप नहीं रुकती?
Cyber Crime investigation में physical recovery का महत्व सामान्य criminal case की तुलना में अधिक हो सकता है।
Police किसी आरोपी से:
- mobile phone,
- laptop,
- SIM card,
- hard disk,
- tablet,
- WhatsApp chats,
- email account,
- digital files,
- UPI-related material
या अन्य electronic devices recover कर सकती है।
लेकिन यहाँ भी दो अलग questions हैं।
पहला:
क्या device आरोपी से मिला?
दूसरा:
क्या उस device से मिला material आरोपी की alleged criminal participation को establish करने वाली chain बनाता है?
इन दोनों को एक नहीं माना जा सकता।
मान लीजिए किसी alleged cyber operation के office से कई laptops और phones recover हुए। केवल किसी employee के पास एक laptop पाया जाना यह अलग सवाल है कि क्या उसी employee ने उस laptop से victim को deceive किया, credentials इस्तेमाल किए, money transfer कराया या alleged fraudulent activity control की।
इसीलिए Bail Court के सामने recovery और attribution का distinction महत्वपूर्ण हो सकता है।
Lucknow Bench के हालिया cyber-bail matters में भी Court के सामने यह question आया कि जब devices already seize हो चुके हों, तो केवल इस आशंका के आधार पर continued custody जरूरी है या नहीं कि आरोपी evidence tamper कर सकता है। ऐसी स्थिति में Court को actual custodial requirement देखनी पड़ती है, न कि केवल “digital device recovered” कहकर matter समाप्त करना।
इसका मतलब यह नहीं है कि device recovery irrelevant है।
अगर device से direct incriminating chats, credentials, transaction instructions, victim communication या अन्य material सामने आता है, तो prosecution की case theory मजबूत हो सकती है।
इसलिए सही legal test है:
Device recovery → उसमें क्या मिला → वह किसके control में था → और वह accused को alleged offence से किस तरह जोड़ता है।
Electronic Evidence में कौन-सी कमी Cyber Bail के लिए वास्तव में महत्वपूर्ण हो सकती है?
Cyber Crime में electronic evidence का प्रश्न बहुत technical हो सकता है। लेकिन Bail stage पर इसे trial की तरह पूरी तरह adjudicate करना सही approach नहीं होगा।
Bharatiya Sakshya Adhiniyam, 2023 में Section 61 electronic या digital record को केवल electronic होने के आधार पर inadmissible नहीं मानता; electronic records के proof के लिए Section 63 का statutory framework relevant है।
इसलिए defence को यह नहीं कहना चाहिए:
“Electronic evidence है, इसलिए यह admissible नहीं है और मुझे Bail मिलनी चाहिए।”
यह बहुत broad proposition होगा।
इसके बजाय वास्तविक सवाल हो सकता है:
- electronic material का source क्या है;
- accused से उसका attribution कैसे किया गया;
- device किसके control में था;
- data preserve कैसे किया गया;
- relevant record की authenticity किस material से दिखाई जा रही है;
- forensic examination हुआ है या pending है;
- prosecution जिस electronic record पर reliance कर रही है, उसका accused के alleged act से connection क्या है।
इन objections का पूरा determination अक्सर trial में evidence के बाद होगा।
लेकिन Bail stage पर यदि prosecution का पूरा case किसी electronic material को accused से जोड़ने पर निर्भर है और उस linkage की nature या strength Court के सामने relevant हो, तो defence उस aspect को prima facie case और continued custody के context में जरूर रख सकता है।
यहाँ एक महत्वपूर्ण discipline जरूरी है:
Admissibility का final trial question और Bail का prima-facie assessment अलग-अलग हैं।
इन्हें मिलाकर article को misleading नहीं बनाया जाएगा।
क्या केवल Co-accused का Statement, Bank Transaction या Technical Data आरोपी को Cyber Crime से जोड़ने के लिए पर्याप्त है?
Cyber Crime investigation में किसी accused का नाम दूसरे accused के statement से सामने आना uncommon नहीं है।
लेकिन Bail Court के सामने defence का सही सवाल यह नहीं होना चाहिए कि:
“Co-accused का statement है, इसलिए उसे बिल्कुल ignore कर दीजिए।”
और prosecution का भी यह कहना पर्याप्त नहीं होना चाहिए कि:
“Co-accused ने नाम लिया है, इसलिए role साबित हो गया।”
Court को पूरी evidentiary chain देखनी पड़ सकती है।
उदाहरण के लिए यदि co-accused ने किसी व्यक्ति का नाम लिया और उसके बाद investigation में:
- bank transaction,
- call records,
- device data,
- chats,
- CCTV,
- document trail,
- recovery,
- या कोई अन्य independent circumstance
उस role को support करता है, तो prosecution का case अलग weight ले सकता है।
दूसरी तरफ यदि accused को केवल दूसरे व्यक्ति के statement के आधार पर जोड़ दिया गया है और उसके खिलाफ independent material बहुत कमजोर है, तो defence उस absence of corroboration को Bail stage पर relevant circumstance के रूप में रख सकता है।
इसीलिए cyber bail में यह तीन-layer test अधिक useful है:
Statement क्या कहता है?
↓
Independent material क्या है?
↓
दोनों मिलकर इस particular accused की specific role कितनी स्पष्ट बनाते हैं?
यह approach Court को केवल “statement है या नहीं” वाले binary question से आगे ले जाती है।
Cyber Bail में “Custodial Interrogation” का असली Test क्या है?
Cyber Crime cases में prosecution का एक सामान्य counter होता है:
“Custodial interrogation आवश्यक है।”
लेकिन Bail Court के सामने defence का अगला सवाल होना चाहिए:
“किस specific purpose के लिए?”
क्योंकि investigation का केवल ongoing होना और accused की custody का investigation के लिए आवश्यक होना एक ही बात नहीं है।
Court factual situation के अनुसार देख सकती है:
- क्या कोई device अभी recover होना बाकी है;
- क्या किसी password या credential की recovery जरूरी है;
- क्या कोई financial trail अभी trace होना बाकी है;
- क्या कोई document या digital material आरोपी की custody से मिलना बाकी है;
- क्या किसी co-accused की पहचान या role ascertain करना बाकी है;
- क्या proceeds की recovery investigation के लिए जरूरी है;
- क्या forensic examination के लिए accused की physical custody वास्तव में आवश्यक है;
- या relevant evidence पहले ही seize और secure किया जा चुका है।
यदि prosecution किसी specific investigative requirement को custody से जोड़कर दिखाती है, तो Court उस factor को गंभीरता से देख सकती है।
लेकिन यदि devices, records और financial material पहले ही investigation के कब्जे में हैं और accused की continued physical custody के लिए कोई concrete investigative purpose नहीं दिखाया गया है, तो defence यह argue कर सकता है कि custody अब investigation की जरूरत से अधिक punitive nature ले रही है।
इसी distinction का महत्व recent cyber-bail decisions में दिखाई देता है।
Supreme Court ने एक Cyber Crime matter में September 2025 में यह भी ध्यान दिया कि allegations documents के आधार पर prove किए जा सकते थे और complainant Court में examine भी हो चुका था; इन circumstances को देखते हुए bail दी गई, merits पर final opinion दिए बिना।
इसका मतलब यह नहीं कि हर cyber case में “documents available हैं” कहकर bail मिल जाएगी।
सवाल हमेशा factual रहेगा:
क्या accused की custody से investigation में कोई वास्तविक और आवश्यक काम अभी बाकी है?
Charge-sheet दाखिल होने के बाद Cyber Crime में Bail का Equation कैसे बदलता है?
जब investigation complete हो जाती है और charge-sheet दाखिल हो जाती है, तो Court के सामने एक नया practical question पैदा होता है।
अब prosecution को यह दिखाना पड़ सकता है कि charge-sheet के बाद भी accused को custody में रखने की कौन-सी वास्तविक आवश्यकता बची है।
क्योंकि इस stage तक आम तौर पर:
- accused से संबंधित investigation material collect हो चुका होता है;
- relevant documents seized हो चुके होते हैं;
- bank records प्राप्त किए जा चुके हो सकते हैं;
- devices forensic process में जा चुके हो सकते हैं;
- statements record हो चुके हो सकते हैं;
- और investigating agency ने अपना prosecution case Court के सामने place कर दिया होता है।
ऐसी स्थिति में Bail Court custody period, criminal antecedents, evidence tampering की वास्तविक संभावना, trial की स्थिति और accused की conduct जैसे factors को भी देख सकती है।
Supreme Court के bail jurisprudence में यह principle बार-बार सामने आता है कि detention को केवल punishment के substitute के रूप में नहीं देखा जा सकता; Court को trial की वास्तविक स्थिति और liberty के competing concerns को balance करना होता है।
Cyber Crime case में भी यही principle लागू होता है, लेकिन seriousness of offence और accused की individual role को नजरअंदाज करके नहीं।
इसलिए charge-sheet के बाद defence का argument केवल:
“Charge-sheet आ गई है, इसलिए Bail दे दीजिए”
नहीं होना चाहिए।
बेहतर legal question है:
“जब investigation substantially complete है, तब इस accused की continued custody का specific justification क्या बचा है?”
Cyber Crime Bail में Criminal History, Parity और Trial Delay का क्या महत्व है?
Bail केवल FIR की allegations पढ़कर तय नहीं होती।
Court accused की surrounding circumstances भी देख सकती है।
Criminal antecedents
यदि accused का कोई previous criminal record नहीं है, तो यह उसके पक्ष में relevant circumstance हो सकता है।
लेकिन केवल “no criminal history” अपने-आप bail का अधिकार नहीं बनाता। यदि current case में prima facie material गंभीर है और अन्य factors custody को justify करते हैं, तो clean antecedents alone पर्याप्त नहीं होंगे।
Parity
यदि इसी FIR या समान role वाले co-accused को bail मिल चुकी है, तो parity का प्रश्न उठ सकता है।
लेकिन parity का अर्थ यह नहीं कि:
“एक व्यक्ति को bail मिली, इसलिए सभी को bail मिलनी ही चाहिए।”
Court को यह देखना होगा कि दोनों accused की role, recovery, antecedents और evidence वास्तव में comparable हैं या नहीं।
Long custody और trial delay
यदि accused लंबे समय से custody में है और trial निकट भविष्य में conclude होता दिखाई नहीं देता, तो continued detention का constitutional dimension महत्वपूर्ण हो सकता है।
Supreme Court ने bail jurisprudence में Article 21 और prolonged incarceration को गंभीर consideration माना है।
Cyber Crime में भी trial की वास्तविक progress महत्वपूर्ण होगी—विशेषकर तब जब evidence voluminous हो, अनेक accused हों और trial लंबा चलने की संभावना हो।
इसलिए Court के सामने cumulative picture बनती है:
Role + Evidence + Custody Period + Trial Progress + Antecedents + Parity
इनमें से किसी एक factor को अलग करके automatic formula बनाना सही नहीं होगा।
Lucknow में Cyber Crime Bail के हालिया मामलों से Court का वास्तविक Approach क्या दिखाई देता है?
Lucknow Bench के recent cyber-bail matters इस विषय को केवल theoretical तरीके से समझने के बजाय practical judicial approach दिखाते हैं।
एक महत्वपूर्ण example Shantanu Nandi matter है, जिसमें Lucknow Cyber Crime FIR में बड़े alleged cyber operation, अनेक arrests और बड़ी संख्या में electronic devices की recovery जैसी circumstances थीं। इसके बावजूद Court ने individual applicants की specific role और complicity को अलग से देखा और यह प्रश्न महत्वपूर्ण माना कि क्या वे alleged principal cyber activity में वास्तव में किस extent तक involved थे।
यहाँ से एक important judicial distinction निकलता है:
Large-scale cyber fraud का allegation और प्रत्येक arrested person की individual criminal role एक ही question नहीं हैं।
इसी तरह Xavier matter में electronic devices की recovery के बावजूद यह प्रश्न relevant रहा कि जब devices पहले ही seized हैं, तो continued custodial interrogation की वास्तविक आवश्यकता क्या बचती है।
दूसरी तरफ Amjad matter में financial trail अधिक directly relevant था—prosecution ने proceeds को applicant के proprietorship account तक trace किया था। वहाँ account और financial role का question केवल abstract allegation नहीं था; money movement investigation का हिस्सा था। लेकिन bail analysis में accused की individual position, applicable sections, custody और अन्य surrounding circumstances भी relevant रहे।
इन Lucknow cases को एक single “rule” में बदलना सही नहीं होगा।
इनसे अधिक सुरक्षित और उपयोगी observation यह है:
Lucknow में Cyber Crime Bail का analysis केवल alleged fraud की seriousness पर समाप्त नहीं होता; Court आरोपी की individual role, available material, recovery, financial linkage, custodial necessity और custody/trial circumstances को अलग-अलग देखकर overall picture बनाती है।
यही approach किसी genuine cyber-fraud participant और केवल peripheral employee/account-holder के बीच legal distinction समझने में मदद करती है।
Cyber Crime Bail में Prosecution क्या Counter करेगी और Defence को उसका जवाब कहाँ बनाना होगा?
अब पूरे case का courtroom battle समझिए।
Prosecution कह सकती है:
“Cyber fraud बहुत serious है।”
Defence को seriousness deny करने के बजाय कहना होगा:
Seriousness स्वीकार करने के बाद भी इस particular accused की specific role क्या है, यह अलग question है।
Prosecution कह सकती है:
“Fraud का पैसा आरोपी के account में आया।”
Defence को transaction की पूरी chain पर जाना होगा:
Account control + knowledge + transaction conduct + onward transfer + benefit + independent corroboration।
Prosecution कह सकती है:
“आरोपी के mobile/laptop से digital evidence मिला है।”
Defence का सवाल होगा:
Device में exact incriminating material क्या है और वह accused की alleged criminal activity को किस तरह attribute करता है?
Prosecution कह सकती है:
“Custodial interrogation अभी आवश्यक है।”
Defence को पूछना होगा:
कौन-सी specific recovery, identification, forensic step या investigation custody के बिना नहीं हो सकती?
Prosecution कह सकती है:
“यह बड़ा organised cyber network है।”
Defence का जवाब यह नहीं होना चाहिए कि network बड़ा नहीं है।
सवाल होना चाहिए:
इस accused की उस network में precise role क्या है?
Prosecution कह सकती है:
“Co-accused ने इसका नाम लिया है।”
Defence को पूछना होगा:
उस statement के बाहर independent corroboration क्या है?
Prosecution कह सकती है:
“Investigation अभी जारी है।”
Defence का अगला सवाल होगा:
Investigation जारी होने के बावजूद accused की physical custody की actual आवश्यकता क्या बची है?
यही वह stage है जहाँ bail argument “general sympathy” से निकलकर specific legal counter बनता है।
तो Cyber Crime Case में Bail कैसे मिलेगी? — IT Act, BNS, BNSS और Digital Evidence के बीच पूरा कानूनी रास्ता
Cyber Crime Case में Bail का कोई एक universal formula नहीं है।
किसी case में IT Act की Sections 66C/66D प्रमुख हो सकती हैं; किसी दूसरे case में BNS की cheating/personation या forgery provisions bail classification बदल सकती हैं। किसी तीसरे case में असली dispute arrest की necessity का हो सकता है। और किसी चौथे case में prosecution का मुख्य आधार bank trail या electronic evidence हो सकता है।
इसलिए Court के सामने legal analysis इस क्रम में बनता है:
पहले FIR की exact sections देखिए।
फिर:
उन offences की punishment और bail classification समझिए।
उसके बाद:
आरोपी की procedural position देखिए—arrest नहीं हुआ, Section 35 notice आया, या custody में है।
फिर:
यदि arrest का प्रश्न है तो BNSS Section 35 के statutory necessity test को देखिए।
इसके बाद:
Anticipatory Bail या Regular Bail की सही remedy तय कीजिए।
फिर Court के सामने सबसे महत्वपूर्ण factual question आता है:
इस particular accused की alleged role क्या है?
इसके बाद prosecution material को अलग-अलग नहीं, बल्कि chain की तरह देखना होगा:
Bank Account → Money Trail → Device → Digital Material → Communication → Control → Knowledge → Participation
फिर पूछा जाएगा:
क्या investigation के लिए accused की continued custody वास्तव में आवश्यक है?
यदि investigation substantially complete है, relevant material secure हो चुका है और charge-sheet भी दाखिल हो चुकी है, तो custody की continued necessity अलग से examine करनी होगी।
इसके साथ:
Criminal antecedents + parity + custody period + trial progress
और अंत में:
Article 21 और overall judicial discretion।
इसलिए Cyber Crime Case में Bail का वास्तविक legal question केवल यह नहीं है कि:
“Cyber Crime में Bail मिल सकती है या नहीं?”
बल्कि अधिक सटीक सवाल है:
“इस FIR में लगी धाराओं, आरोपी की procedural position, arrest की आवश्यकता, उसकी specific role, financial और digital linkage तथा investigation की वर्तमान स्थिति को देखते हुए क्या उसकी continued custody कानूनन और तथ्यात्मक रूप से अभी भी आवश्यक है?”
यही वह प्रश्न है जिसके आसपास Cyber Crime Bail की वास्तविक litigation तैयार होती है।
Legal Disclaimer
यह लेख Cyber Crime Case में Bail, IT Act, BNS और BNSS से संबंधित सामान्य कानूनी जानकारी देने के उद्देश्य से तैयार किया गया है। इसमें बताए गए कानूनी सिद्धांत, न्यायिक निर्णय और procedural principles किसी विशेष व्यक्ति के मामले में व्यक्तिगत legal advice का विकल्प नहीं हैं।
हर Cyber Crime Case में FIR की धाराएँ, alleged role, financial transactions, electronic evidence, arrest की स्थिति, investigation की stage, criminal antecedents और अन्य factual circumstances अलग हो सकते हैं। इसलिए किसी व्यक्ति को Bail मिलेगी या नहीं, इसका अंतिम निर्णय केवल उसके individual facts और लागू कानून के आधार पर competent Court ही कर सकती है।
कानून और judicial interpretation समय के साथ बदल सकते हैं। इसलिए किसी specific case में कदम उठाने से पहले वर्तमान FIR, police notice, remand papers, charge-sheet, relevant court orders और उपलब्ध evidence की case-specific legal examination आवश्यक है।
इस लेख को पढ़ना या वेबसाइट पर उपलब्ध legal information access करना अपने-आप advocate-client relationship स्थापित नहीं करता।
Cyber Crime Case में Legal Strategy केवल “Bail Application” तक सीमित क्यों नहीं होती?
Cyber Crime matter में सही legal approach अक्सर FIR की copy देखकर ही शुरू होती है।
एक अनुभवी criminal practitioner के लिए शुरुआती सवाल केवल यह नहीं होता कि “Bail कैसे मिलेगी?” बल्कि यह भी होता है कि FIR में कौन-सी धाराएँ लगी हैं, accused की procedural position क्या है, Section 35 का notice आया है या नहीं, arrest की वास्तविक apprehension या आवश्यकता क्या है, और prosecution आरोपी की alleged role को किस material से जोड़ रही है।
इसके बाद bank transactions, digital devices, statements, electronic records और investigation की current stage को अलग-अलग नहीं बल्कि एक पूरी evidentiary chain की तरह समझना पड़ सकता है।
इसी वजह से Cyber Crime Bail में FIR, police notice, arrest/remand papers, seizure documents, bank records और उपलब्ध electronic material को साथ देखकर legal position समझना अधिक उपयोगी होता है।
Advocate Manoj Sharma — Criminal Lawyer in Lucknow
Lucknow और Allahabad High Court, Lucknow Bench से जुड़े criminal matters में Advocate Manoj Sharma की practice में Bail, Anticipatory Bail, Cyber Crime और अन्य criminal litigation matters शामिल हैं।
किसी Cyber Crime matter में legal remedy चुनने से पहले case की exact FIR sections, arrest position, alleged role और available evidence की individual assessment आवश्यक रहती है। किसी particular result की guarantee facts के बिना नहीं दी जा सकती।
Cyber Crime Bail — Frequently Asked Questions
1. क्या IT Act की धारा 66C और 66D में Bail मिल सकती है?
IT Act Sections 66C और 66D में maximum punishment तीन वर्ष तक है और IT Act की Section 77B की statutory position relevant होती है। लेकिन यदि FIR में इनके साथ BNS की कोई non-bailable provision भी लगी है, तो पूरे case की bail position केवल 66C या 66D देखकर तय नहीं की जा सकती।
2. क्या BNS Section 318(4) लगने पर Cyber Crime Case में Bail मुश्किल हो जाती है?
Section 318(4) BNS cheating करके dishonestly property deliver करवाने से संबंधित offence है और इसकी punishment seven years तक हो सकती है। इसकी bail classification और FIR में लगी अन्य धाराओं को देखकर appropriate bail remedy तय करनी होगी।
3. Section 35 BNSS का notice मिलने पर क्या arrest नहीं हो सकता?
ऐसा absolute rule नहीं है। Supreme Court ने January 2026 में स्पष्ट किया है कि notice के compliance के बाद arrest routine तरीके से नहीं किया जा सकता; यदि बाद में arrest आवश्यक माना जाता है तो statutory requirements और reasons relevant होंगे। Notice का non-compliance भी अपने-आप automatic arrest नहीं बनाता।
4. क्या Cyber Crime FIR में arrest से पहले Anticipatory Bail लेनी जरूरी है?
हर FIR में इसका एक ही उत्तर नहीं है। FIR की sections, punishment, police conduct, Section 35 notice और genuine apprehension of arrest को देखकर यह तय करना पड़ता है कि anticipatory bail की आवश्यकता और maintainability क्या है।
5. अगर Cyber Fraud का पैसा मेरे Bank Account में आया है तो क्या Bail नहीं मिलेगी?
केवल bank entry को isolated fact की तरह नहीं देखा जाना चाहिए। Court account control, transaction pattern, knowledge, onward transfer, benefit और आरोपी की alleged role से जुड़े अन्य material को देख सकती है। दूसरी ओर, prosecution भी financial trail को accused की participation के समर्थन में rely कर सकती है।
6. क्या Mobile या Laptop की recovery से Bail automatically reject हो जाती है?
नहीं। Device recovery महत्वपूर्ण हो सकती है, लेकिन Court यह भी देख सकती है कि device से क्या material मिला, device किसके control में था और उससे आरोपी को alleged cyber offence से किस तरह जोड़ा जा रहा है।
7. क्या Co-accused का statement Cyber Crime Bail रोकने के लिए पर्याप्त है?
इसका कोई universal answer नहीं है। Court statement के साथ available independent corroboration और accused की specific role को भी देख सकती है। केवल statement और statement के साथ मौजूद independent material की evidentiary position अलग हो सकती है।
8. Charge-sheet दाखिल होने के बाद Cyber Crime में Bail मिल सकती है?
Charge-sheet दाखिल होना अपने-आप Bail का अधिकार नहीं देता, लेकिन investigation की completion, evidence की seizure, custody period, trial progress, antecedents और continued custodial necessity जैसे factors relevant हो सकते हैं।
9. क्या Cyber Crime में Custodial Interrogation हमेशा जरूरी होती है?
नहीं। इसकी आवश्यकता facts पर निर्भर करती है। Prosecution को यदि किसी specific recovery, identification, financial trail, digital evidence या investigative step के लिए custody की आवश्यकता है, तो वह relevant हो सकती है। लेकिन केवल “investigation जारी है” कहना और custody की वास्तविक आवश्यकता दिखाना एक ही बात नहीं है।
10. क्या Lucknow में Cyber Crime Bail के लिए Allahabad High Court के फैसले उपयोगी होते हैं?
हाँ, यदि संबंधित decision में समान statutory provisions और materially comparable facts हों। लेकिन किसी दूसरे accused को मिली Bail को अपने मामले में automatic parity मानना सही नहीं है। Individual role और factual circumstances की तुलना आवश्यक होती है।
11. क्या Criminal History न होने से Cyber Crime में Bail मिल जाती है?
Clean antecedents accused के पक्ष में एक relevant factor हो सकते हैं, लेकिन वे अकेले Bail की guarantee नहीं हैं। Court alleged role, evidence, offence की nature और अन्य circumstances भी देख सकती है।
12. क्या लंबे समय तक Trial न होने पर Cyber Crime Case में Bail का आधार बन सकता है?
Long custody और delayed trial Article 21 के context में relevant हो सकते हैं। लेकिन Court पूरे case की circumstances, allegations, custody period और trial progress को साथ में देखेगी।
13. क्या Cyber Crime में Bail मिलने के बाद भी Court conditions लगा सकती है?
हाँ। Bail के साथ Court investigation में cooperation, witnesses/evidence से interference न करने, jurisdiction से संबंधित conditions या अन्य appropriate conditions लगा सकती है। Exact conditions case और Court के order पर depend करती हैं।
14. Cyber Crime FIR के बाद Lawyer को कौन-कौन से documents दिखाने चाहिए?
कम-से-कम उपलब्ध FIR, police notice, arrest/remand papers, bail orders, charge-sheet यदि दाखिल हो चुकी हो, seizure documents और relevant bank/digital records दिखाना उपयोगी होता है। Complete factual record से legal remedy की सही assessment बेहतर तरीके से की जा सकती है।
15. क्या Cyber Crime Case में Bail के लिए केवल एक strong ground काफी होता है?
हर case में नहीं। Bail Court अक्सर कई factors को cumulative तरीके से देखती है—जैसे offence की nature, accused की specific role, prima facie material, arrest/custody की आवश्यकता, investigation की स्थिति, antecedents, parity और trial circumstances
यह भी पढ़ें 
 FIR दर्ज होने के बाद आरोपी को क्या करना चाहिए? गिरफ्तारी, जमानत और कानूनी बचाव की पूरी रणनीति
Regular Bail और Anticipatory Bail में क्या अंतर है और किस स्थिति में कौन-सी Bail चाहिए?
Chargesheet दाखिल होने के बाद आरोपी के लिए अगला कानूनी कदम क्या होता है?
AI से बने Fake Judgments पर Supreme Court का बड़ा फैसला: Pooja Ramesh Singh Case की पूरी कहानी
भारत में Online Betting Legal है या Illegal? कानून आखिर क्या कहता है?
NBW क्या होता है? Non-Bailable Warrant निकलने के बाद क्या करें, Bail और Cancellation का पूरा कानून